
Dane klientów w Twojej aplikacji: 15 pytań do wykonawcy, zanim podpiszesz umowę
15 pytań o szyfrowanie, kopie, dostępy, RODO i koniec współpracy. Przy każdym: po co pytasz, jak brzmi dobra odpowiedź i jak zła.
Dane Twoich klientów trafiają do cudzego kodu, cudzego serwera i cudzych kont. Odpowiadasz za nie Ty, nawet jeśli aplikację pisze wykonawca. Nie musisz znać się na informatyce, żeby to sprawdzić: wystarczy 15 pytań zadanych przed podpisaniem umowy.
Gdzie są dane i kto ma do nich dostęp
Zanim przejdziesz do pytań, zobacz drogę, którą pokonują dane. Użytkownik wpisuje je w aplikacji, trafiają do API, potem do bazy, a stamtąd do kopii zapasowej. Na każdym odcinku ktoś może mieć dostęp, który wymaga Twojej wiedzy.
Dobry wykonawca potrafi narysować taki schemat dla Twojej aplikacji i powiedzieć, kto jest właścicielem każdego klocka. Jeśli nie potrafi, to pierwszy sygnał do ostrożności.
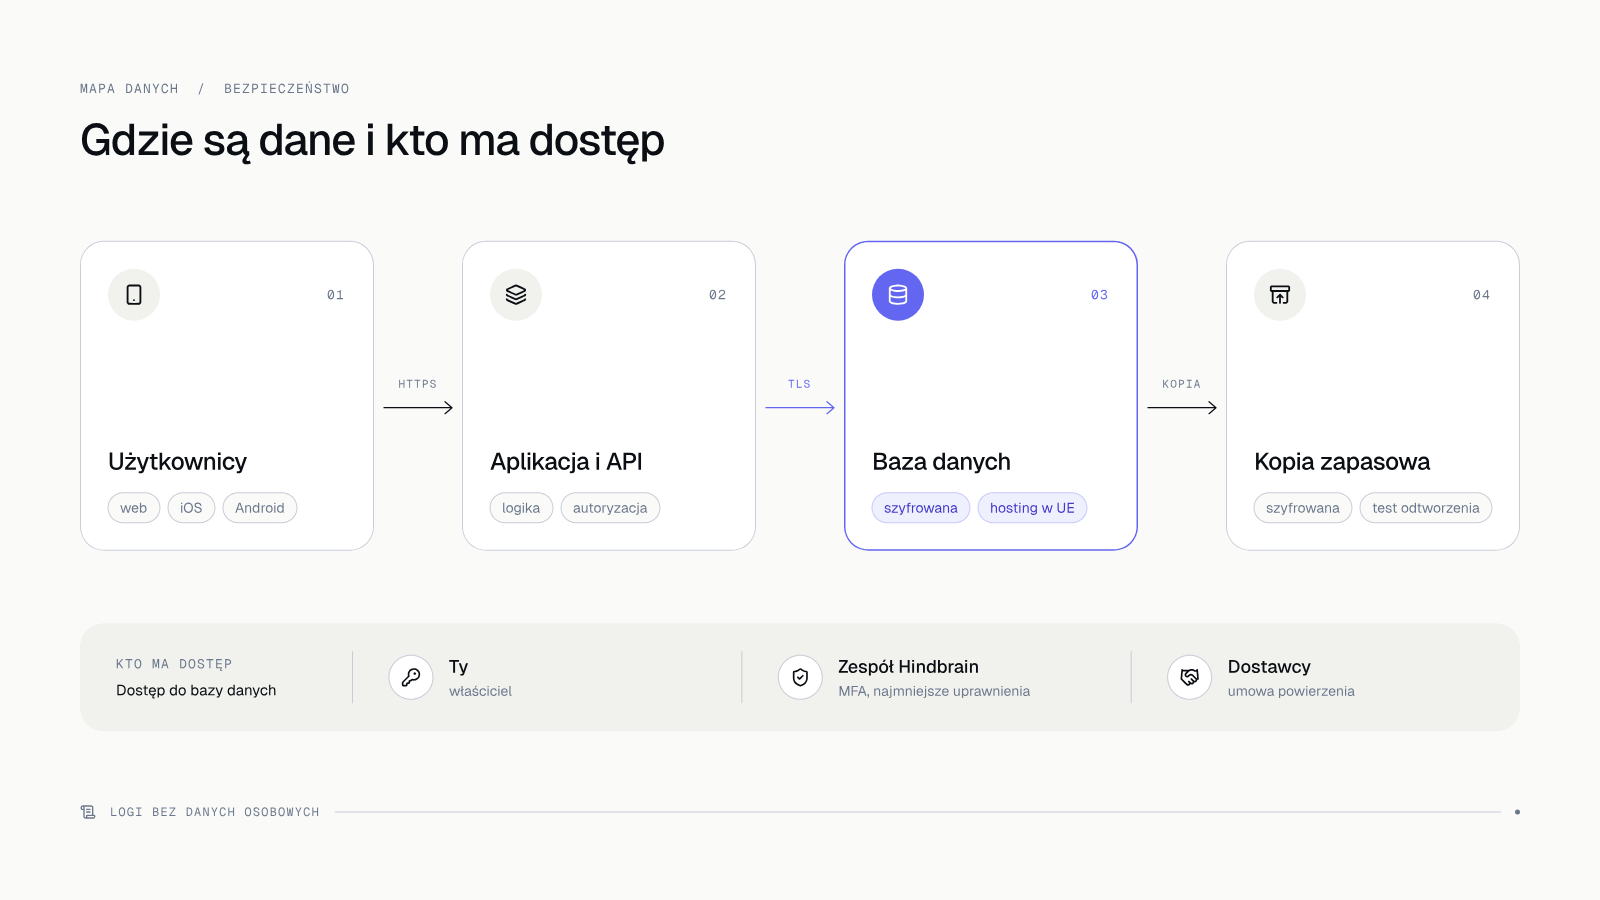 Droga danych w aplikacji i osoby, które mają do niej dostęp.
Pytania podzieliliśmy na trzy grupy. Przy każdym znajdziesz trzy elementy: po co pytasz, jak wygląda dobra odpowiedź i jak zła.
Pytania 1 do 5: hosting, szyfrowanie i dostępy
1. W jakim kraju fizycznie leżą nasze dane?
Dlaczego pytasz: od lokalizacji zależy, jakie prawo je chroni i czy potrzebne są dodatkowe zabezpieczenia prawne przy przekazaniu poza Europejski Obszar Gospodarczy.
Dobra odpowiedź: nazwa dostawcy i region w UE, zapisane w dokumentacji i umowie.
Zła odpowiedź: „W chmurze, nie ma to znaczenia”.
2. Czy dane są szyfrowane w przesyłaniu i w bazie?
Dlaczego pytasz: szyfrowanie sprawia, że przechwycona lub skradziona kopia danych jest bezużyteczna bez klucza.
Dobra odpowiedź: połączenia przez HTTPS, baza i kopie szyfrowane, a klucze trzymane osobno.
Zła odpowiedź: „Mamy certyfikat na stronie” (to dotyczy tylko jednego odcinka).
3. Kto ma dostęp do środowiska produkcyjnego?
Dlaczego pytasz: każda osoba z dostępem do produkcji to potencjalna droga wycieku, także przez pomyłkę.
Dobra odpowiedź: imienna lista, uprawnienia najmniejsze konieczne i regularny przegląd.
Zła odpowiedź: „Cały zespół ma wspólne konto administratora”.
4. Czy włączone jest uwierzytelnianie wieloskładnikowe (MFA)?
Dlaczego pytasz: skradzione hasło do chmury, repozytorium lub domeny wystarczy, żeby przejąć całą aplikację.
Dobra odpowiedź: MFA na chmurze, repozytorium kodu, DNS i kontach sklepów z aplikacjami, bez wyjątków.
Zła odpowiedź: „Hasła mamy mocne”.
5. Gdzie trzymacie hasła i klucze API i jak często je zmieniacie?
Dlaczego pytasz: klucz wklejony do kodu lub komunikatora bywa najczęstszym powodem przejęcia systemu.
Dobra odpowiedź: menedżer sekretów, rotacja według harmonogramu, natychmiastowa zmiana po odejściu osoby z zespołu.
Zła odpowiedź: „W pliku konfiguracyjnym w repozytorium”.
Pytania 6 do 10: kopie, logi i dane testowe
6. Jak często robicie kopie zapasowe i gdzie są przechowywane?
Dlaczego pytasz: kopia na tym samym serwerze co baza znika razem z nią.
Dobra odpowiedź: automatyczne kopie z podaną częstotliwością, szyfrowane i przechowywane w osobnym miejscu.
Zła odpowiedź: „Robimy, kiedy ktoś pamięta”.
7. Kiedy ostatnio odtworzyliście kopię w teście?
Dlaczego pytasz: kopia, której nikt nie odtworzył, jest tylko założeniem. Dopiero próba pokazuje, czy dane wracają i ile to trwa.
Dobra odpowiedź: data ostatniego testu, zmierzony czas odtworzenia i wynik zapisane w raporcie.
Zła odpowiedź: „Mamy backupy, na pewno działają”.
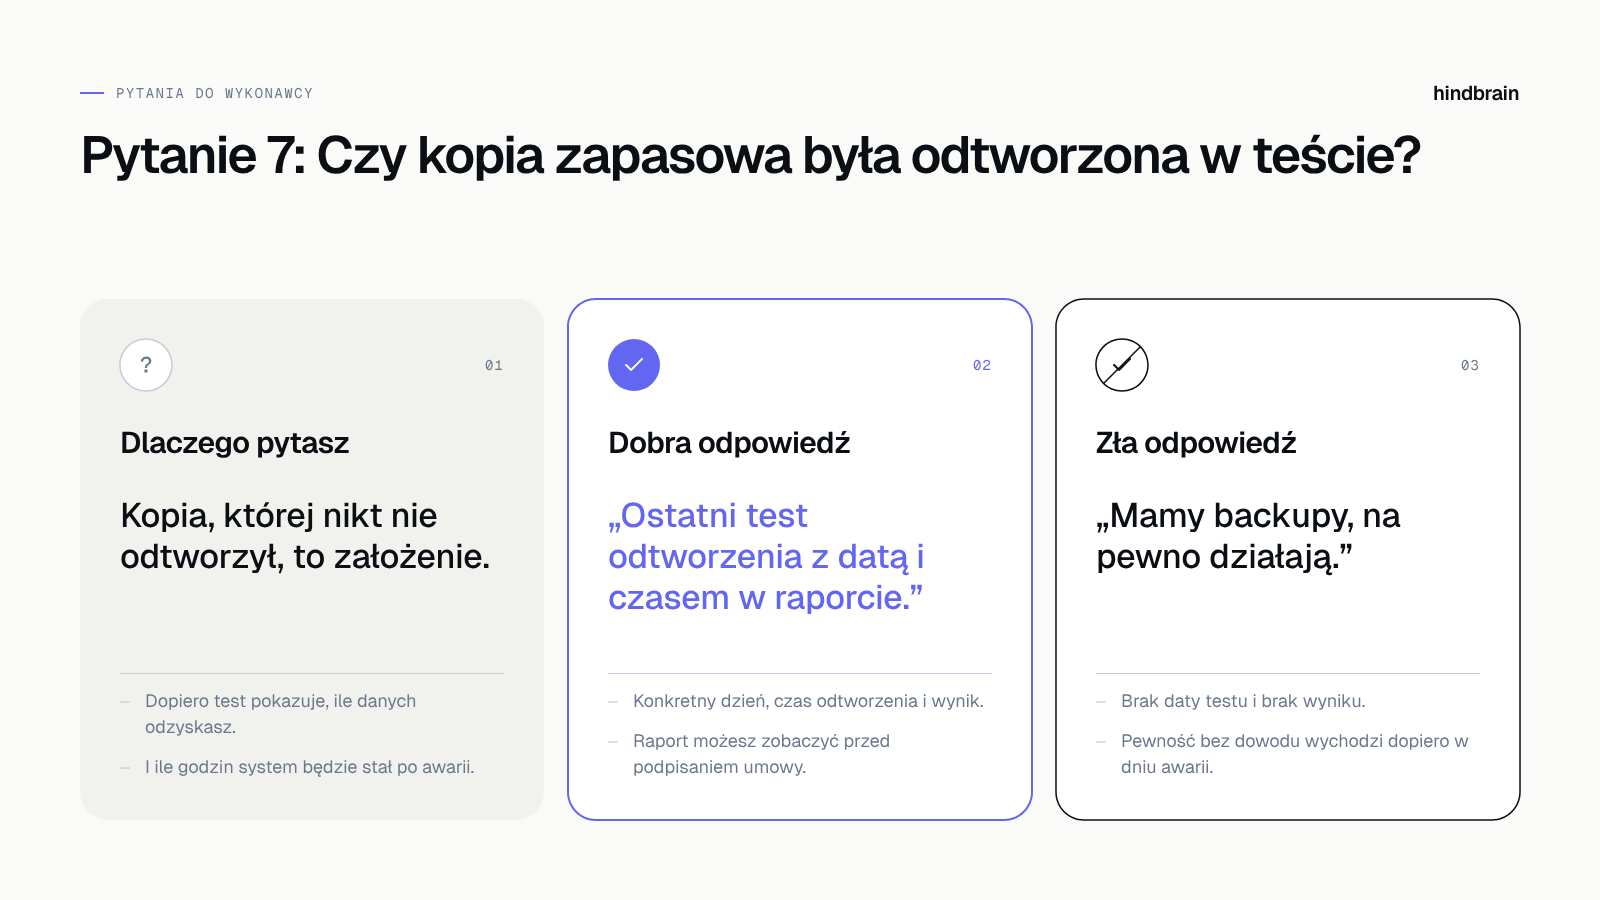 Tak wygląda każde z 15 pytań: powód, dobra odpowiedź i sygnał ostrzegawczy.
8. Co zapisujecie w logach i kto je czyta?
Dlaczego pytasz: logi pozwalają wykryć atak i ustalić, co się stało, ale same mogą stać się wyciekiem, jeśli zawierają dane osobowe.
Dobra odpowiedź: logi bez danych osobowych, alert przy nietypowej liczbie nieudanych logowań, określony czas przechowywania.
Zła odpowiedź: „Logujemy wszystko, na wszelki wypadek”.
9. Czy na środowisku testowym używacie prawdziwych danych klientów?
Dlaczego pytasz: środowisko testowe zwykle ma słabsze zabezpieczenia i szerszy krąg osób z dostępem.
Dobra odpowiedź: dane syntetyczne lub zanonimizowane, a testy bezpieczeństwa nigdy na produkcji z danymi klientów.
Zła odpowiedź: „Kopiujemy bazę z produkcji, tak jest wygodniej”.
10. Jak długo przechowujecie dane i jak je usuwacie?
Dlaczego pytasz: RODO wymaga, żeby dane nie leżały dłużej, niż potrzeba. Usunięcie musi obejmować także kopie zapasowe.
Dobra odpowiedź: zapisane okresy retencji, automatyczne usuwanie i opis, kiedy znikają dane z kopii.
Zła odpowiedź: „Dane zostają, dopóki ktoś ich nie skasuje ręcznie”.
Pytania 11 do 15: umowa, RODO i koniec współpracy
11. Czy podpiszemy umowę powierzenia przetwarzania danych?
Dlaczego pytasz: jeśli wykonawca ma dostęp do danych osobowych Twoich klientów, RODO wymaga takiej umowy. Bez niej Ty ponosisz ryzyko.
Dobra odpowiedź: gotowy wzór umowy, który przed startem prac omawiacie z prawnikiem.
Zła odpowiedź: „Dopiszemy to później”.
12. Którzy podwykonawcy i dostawcy widzą nasze dane?
Dlaczego pytasz: hosting, e-mail, analityka i narzędzia AI to kolejne firmy przetwarzające dane. Każda powinna być na liście i mieć własną umowę powierzenia.
Dobra odpowiedź: aktualna lista dostawców z celem i lokalizacją każdego, informowanie o zmianach.
Zła odpowiedź: „Korzystamy z różnych narzędzi”.
13. Co robicie przy podejrzeniu incydentu i w jakim czasie nas informujecie?
Dlaczego pytasz: administrator danych ma krótki ustawowy termin na zgłoszenie naruszenia, więc czas reakcji wykonawcy jest częścią Twojej odpowiedzialności.
Dobra odpowiedź: opisana procedura, osoba kontaktowa i termin powiadomienia zapisany w umowie.
Zła odpowiedź: „Do tej pory nic się nie zdarzyło”.
14. Kto jest właścicielem kodu, kont i danych?
Dlaczego pytasz: od tego zależy, czy możesz zmienić wykonawcę bez zgody poprzedniego.
Dobra odpowiedź: kod, projekty, konta i dane należą do Ciebie od pierwszego dnia, a umowa mówi to wprost.
Zła odpowiedź: „Kod zostaje u nas, dostajesz licencję na korzystanie”.
15. Co dostanę, gdy zakończymy współpracę?
Dlaczego pytasz: po rozstaniu nikomu nie spieszy się z pomocą, więc zasady muszą być zapisane przed startem.
Dobra odpowiedź: pełny eksport danych, repozytorium, instrukcja uruchomienia, przekazane dostępy i potwierdzone usunięcie danych u wykonawcy.
Zła odpowiedź: „Ustalimy to wtedy”.
Jak te odpowiedzi wyglądają u nas
W Hindbrain odpowiedzi na te pytania wynikają z procesu, a nie z deklaracji. Przed wdrożeniem robimy audyt bezpieczeństwa i raport dostajesz razem z produktem. Sprawdzamy w nim dostępy i MFA, sekrety, uprawnienia, a także to, czy kopie zapasowe istnieją, są szyfrowane i czy ich odtworzenie przetestowano i zmierzono.
Zakres obejmuje też porządki RODO: rejestr przetwarzania, umowy powierzenia z dostawcami hostingu, poczty i analityki oraz retencję. Zasada jest prosta: krytyczne i wysokie problemy naprawiamy przed startem, a produkt nie wychodzi z otwartym krytycznym. Szczegóły audytu opisaliśmy w artykule Audyt bezpieczeństwa aplikacji.
Po starcie nie zostawiamy tematu. W ramach utrzymania skanujemy zależności co tydzień, przeglądamy uprawnienia co kwartał i robimy retest po każdej dużej funkcji. Pełny audyt powtarzamy raz w roku. Kod, projekty i konta należą do Ciebie od pierwszego dnia, więc pytania 14 i 15 mają u nas prostą odpowiedź.
Hosting w UE: domyślnie uruchamiamy aplikacje na serwerach Hostinger w Wilnie (Litwa, Unia Europejska), z cotygodniową kopią zapasową całego serwera i osobnymi kopiami bazy danych. Jeśli Twoja branża wymaga serwerów w Polsce, mówimy o tym na pierwszej rozmowie.
To zestaw pytań, nie porada prawna. Treść umowy powierzenia i obowiązki wynikające z RODO omów z prawnikiem. Jeśli porównujesz oferty, zajrzyj też do artykułu Jak wybrać software house.
Co zrobić dziś
Wydrukuj te 15 pytań i wyślij je e-mailem do obecnego lub przyszłego wykonawcy z prośbą o odpowiedź na piśmie. Dobry wykonawca odpowie w kilka dni i bez urazy. Brak odpowiedzi na któreś pytanie też jest informacją.
[NEED: lista pytań w wersji PDF do wydruku, jako lead magnet. Do decyzji: pobranie za e-mail czy bez bramki]
Porozmawiajmy o Twoich danych
Jeśli chcesz przejść przez te pytania razem z nami, umów rozmowę. Pierwsza rozmowa trwa około godziny i jest bezpłatna. Powiemy, jak wyglądałyby odpowiedzi w Twoim projekcie. Umów rozmowę