Procedura, według której Hindbrain testuje backend, web, aplikacje okienkowe i mobilne oraz bezpieczeństwo. Odhaczaj punkty, drukuj dokumenty i sprawdź, czego brakuje w Twoim projekcie.
Nowy produkt lub duża funkcja idzie na produkcję. Krytyczne i wysokie błędy naprawiamy przed startem.
Po przejęciu aplikacji
Dostajesz system od innego wykonawcy. Sprawdzamy, co naprawdę działa, zanim zaczniesz go rozwijać.
Raz w roku
Aplikacja już działa. Powtarzamy pełny przegląd, bo zależności, uprawnienia i konfiguracja się starzeją.
Ile to trwa
Audyt bezpieczeństwa typowej aplikacji B2B zajmuje 4 do 5 dni roboczych. Czas całej ścieżki zależy od liczby gałęzi: [NEED: widełki czasu pełnej ścieżki testów dla aplikacji web, desktop i mobile].
Co dostajesz
Raport ze znaleziskami: opis, dowód, wpływ biznesowy, ocena CVSS 3.1 i naprawa krok po kroku
Protokół testów akceptacyjnych podpisany przez obie strony
Retest po poprawkach w tym samym raporcie
Listę rzeczy sprawdzonych bez zastrzeżeń
Rekomendację: wdrażać czy nie
Mapa ścieżki testów
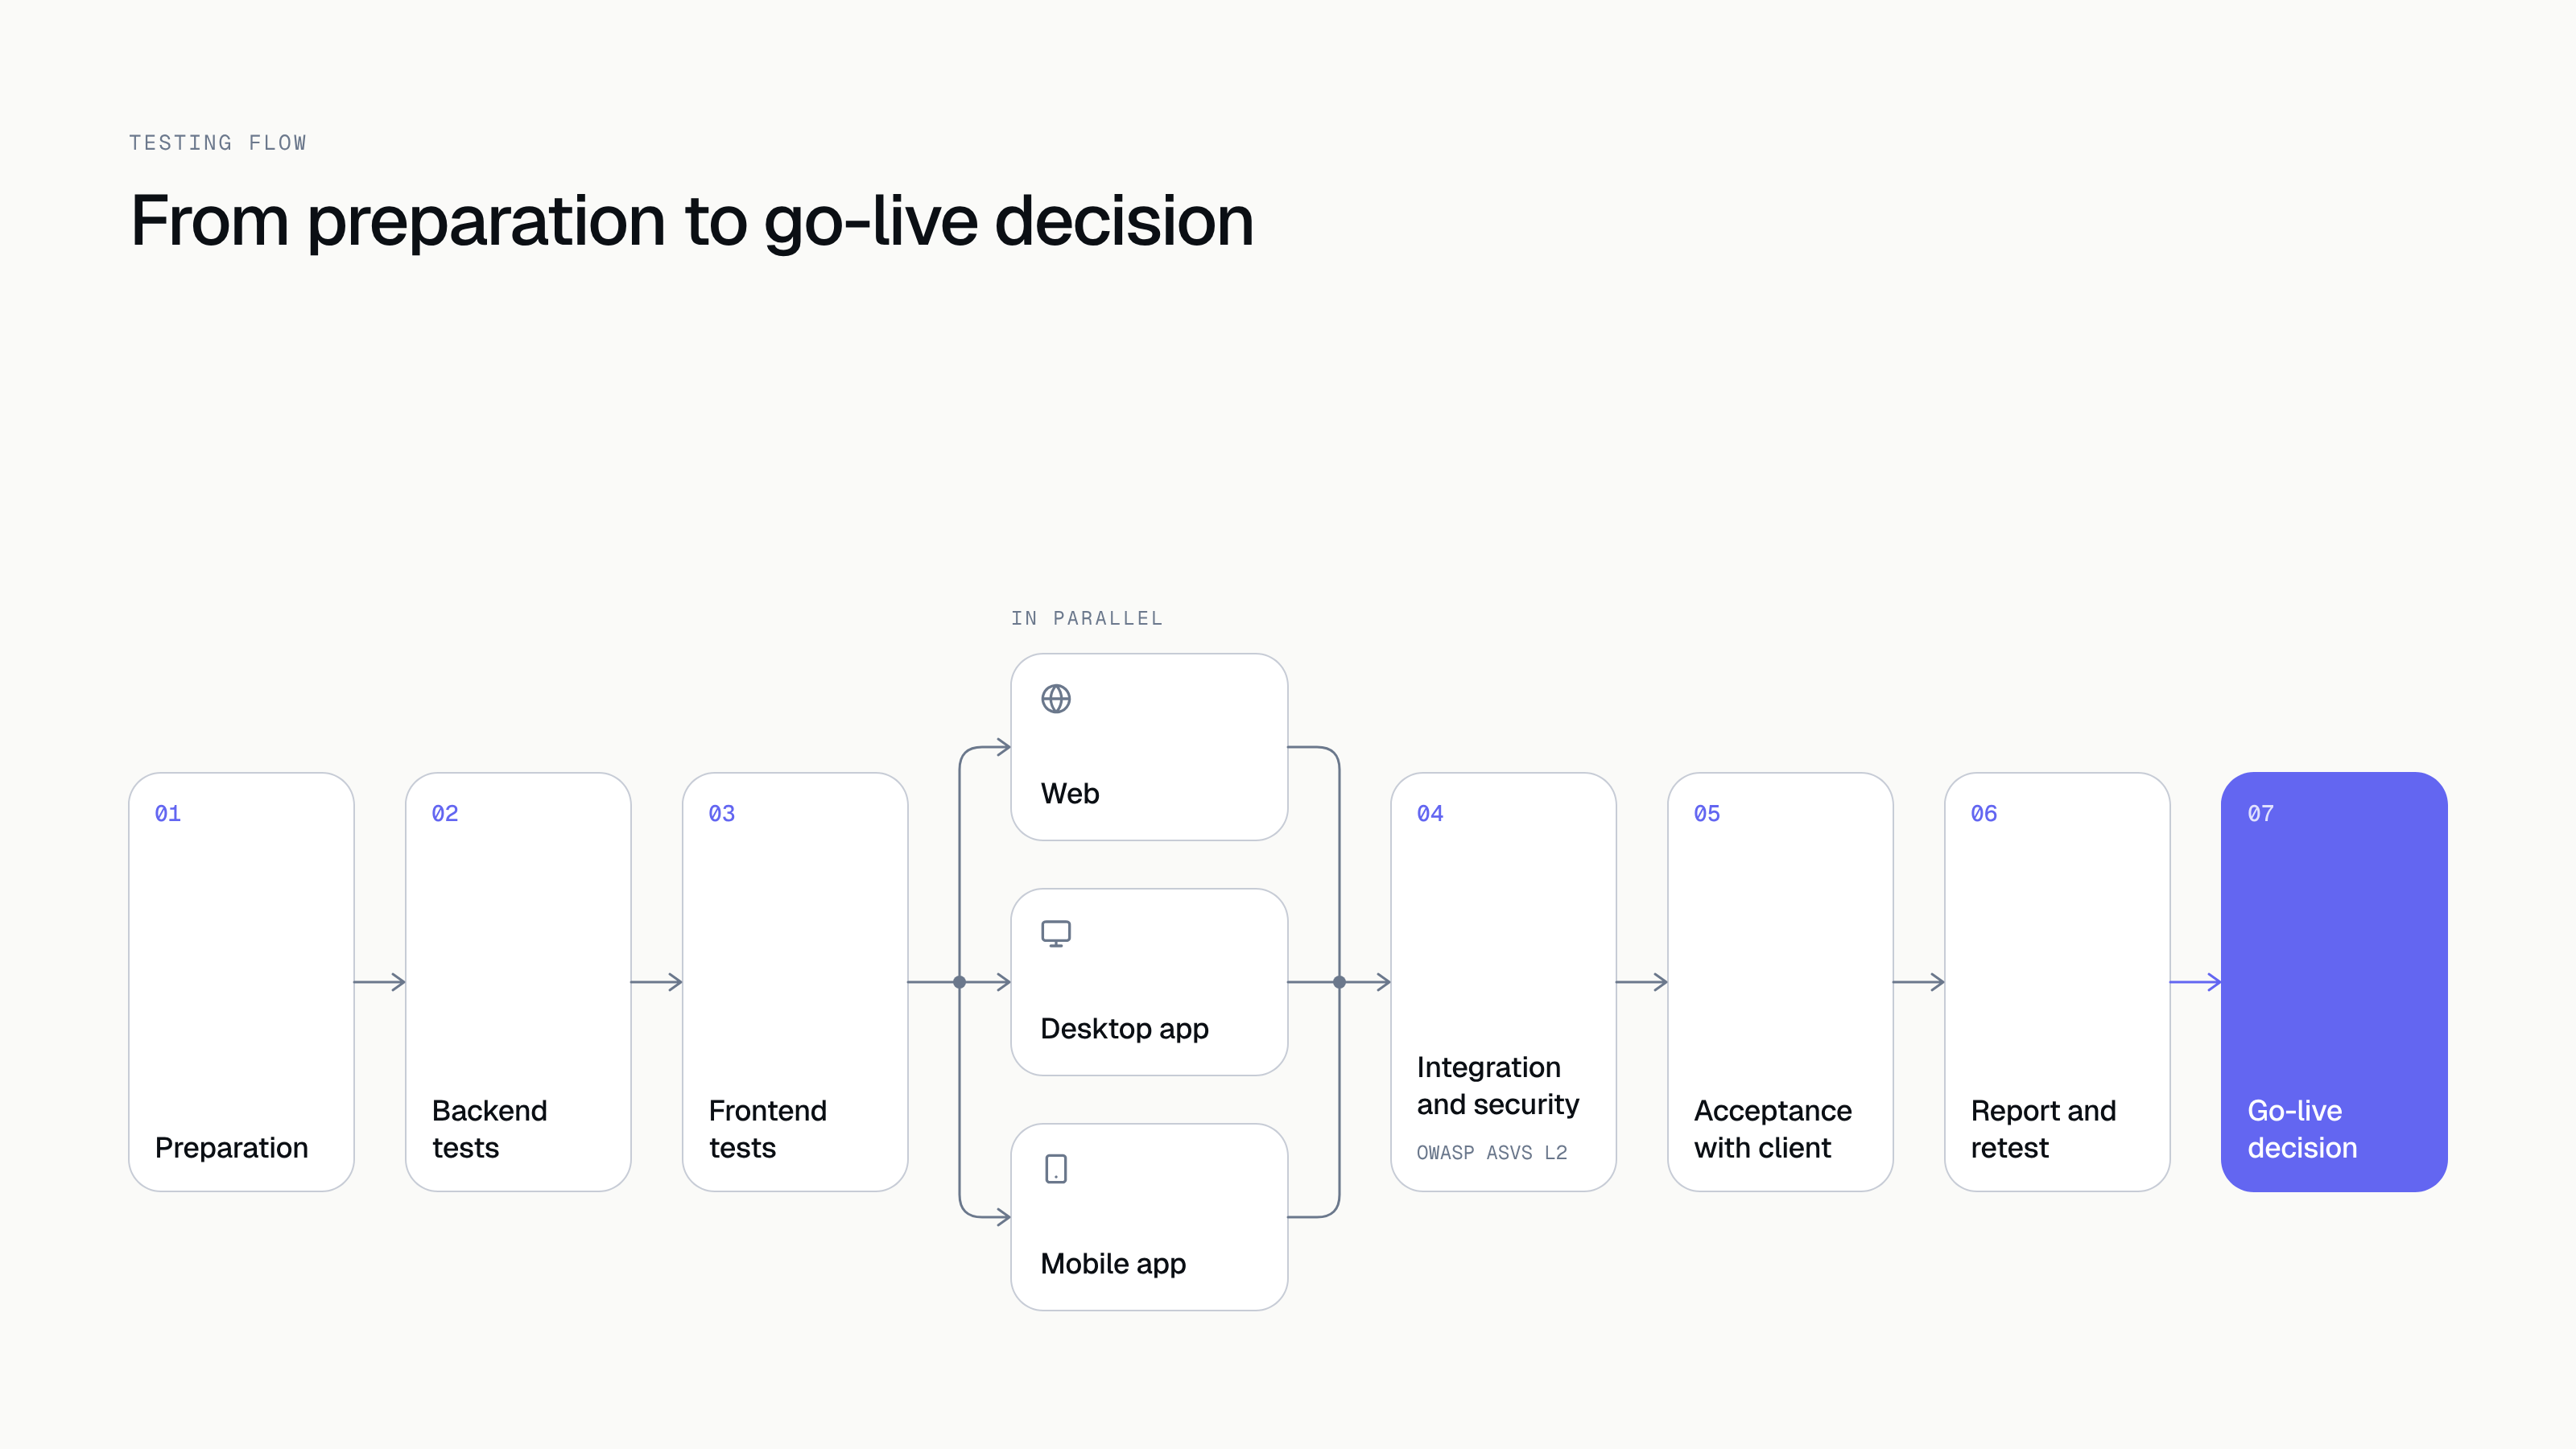
Siedem etapów po kolei. Testy frontu rozgałęziają się na web, aplikację okienkową i mobilną, a potem schodzą się w testach integracji i bezpieczeństwa.
Ścieżka testów od przygotowania do decyzji o wdrożeniu.
1
Przygotowanie
Zakres, zgoda na testy, dostępy, konta testowe i staging. Bez tego nie zaczynamy.
2
Testy backendu
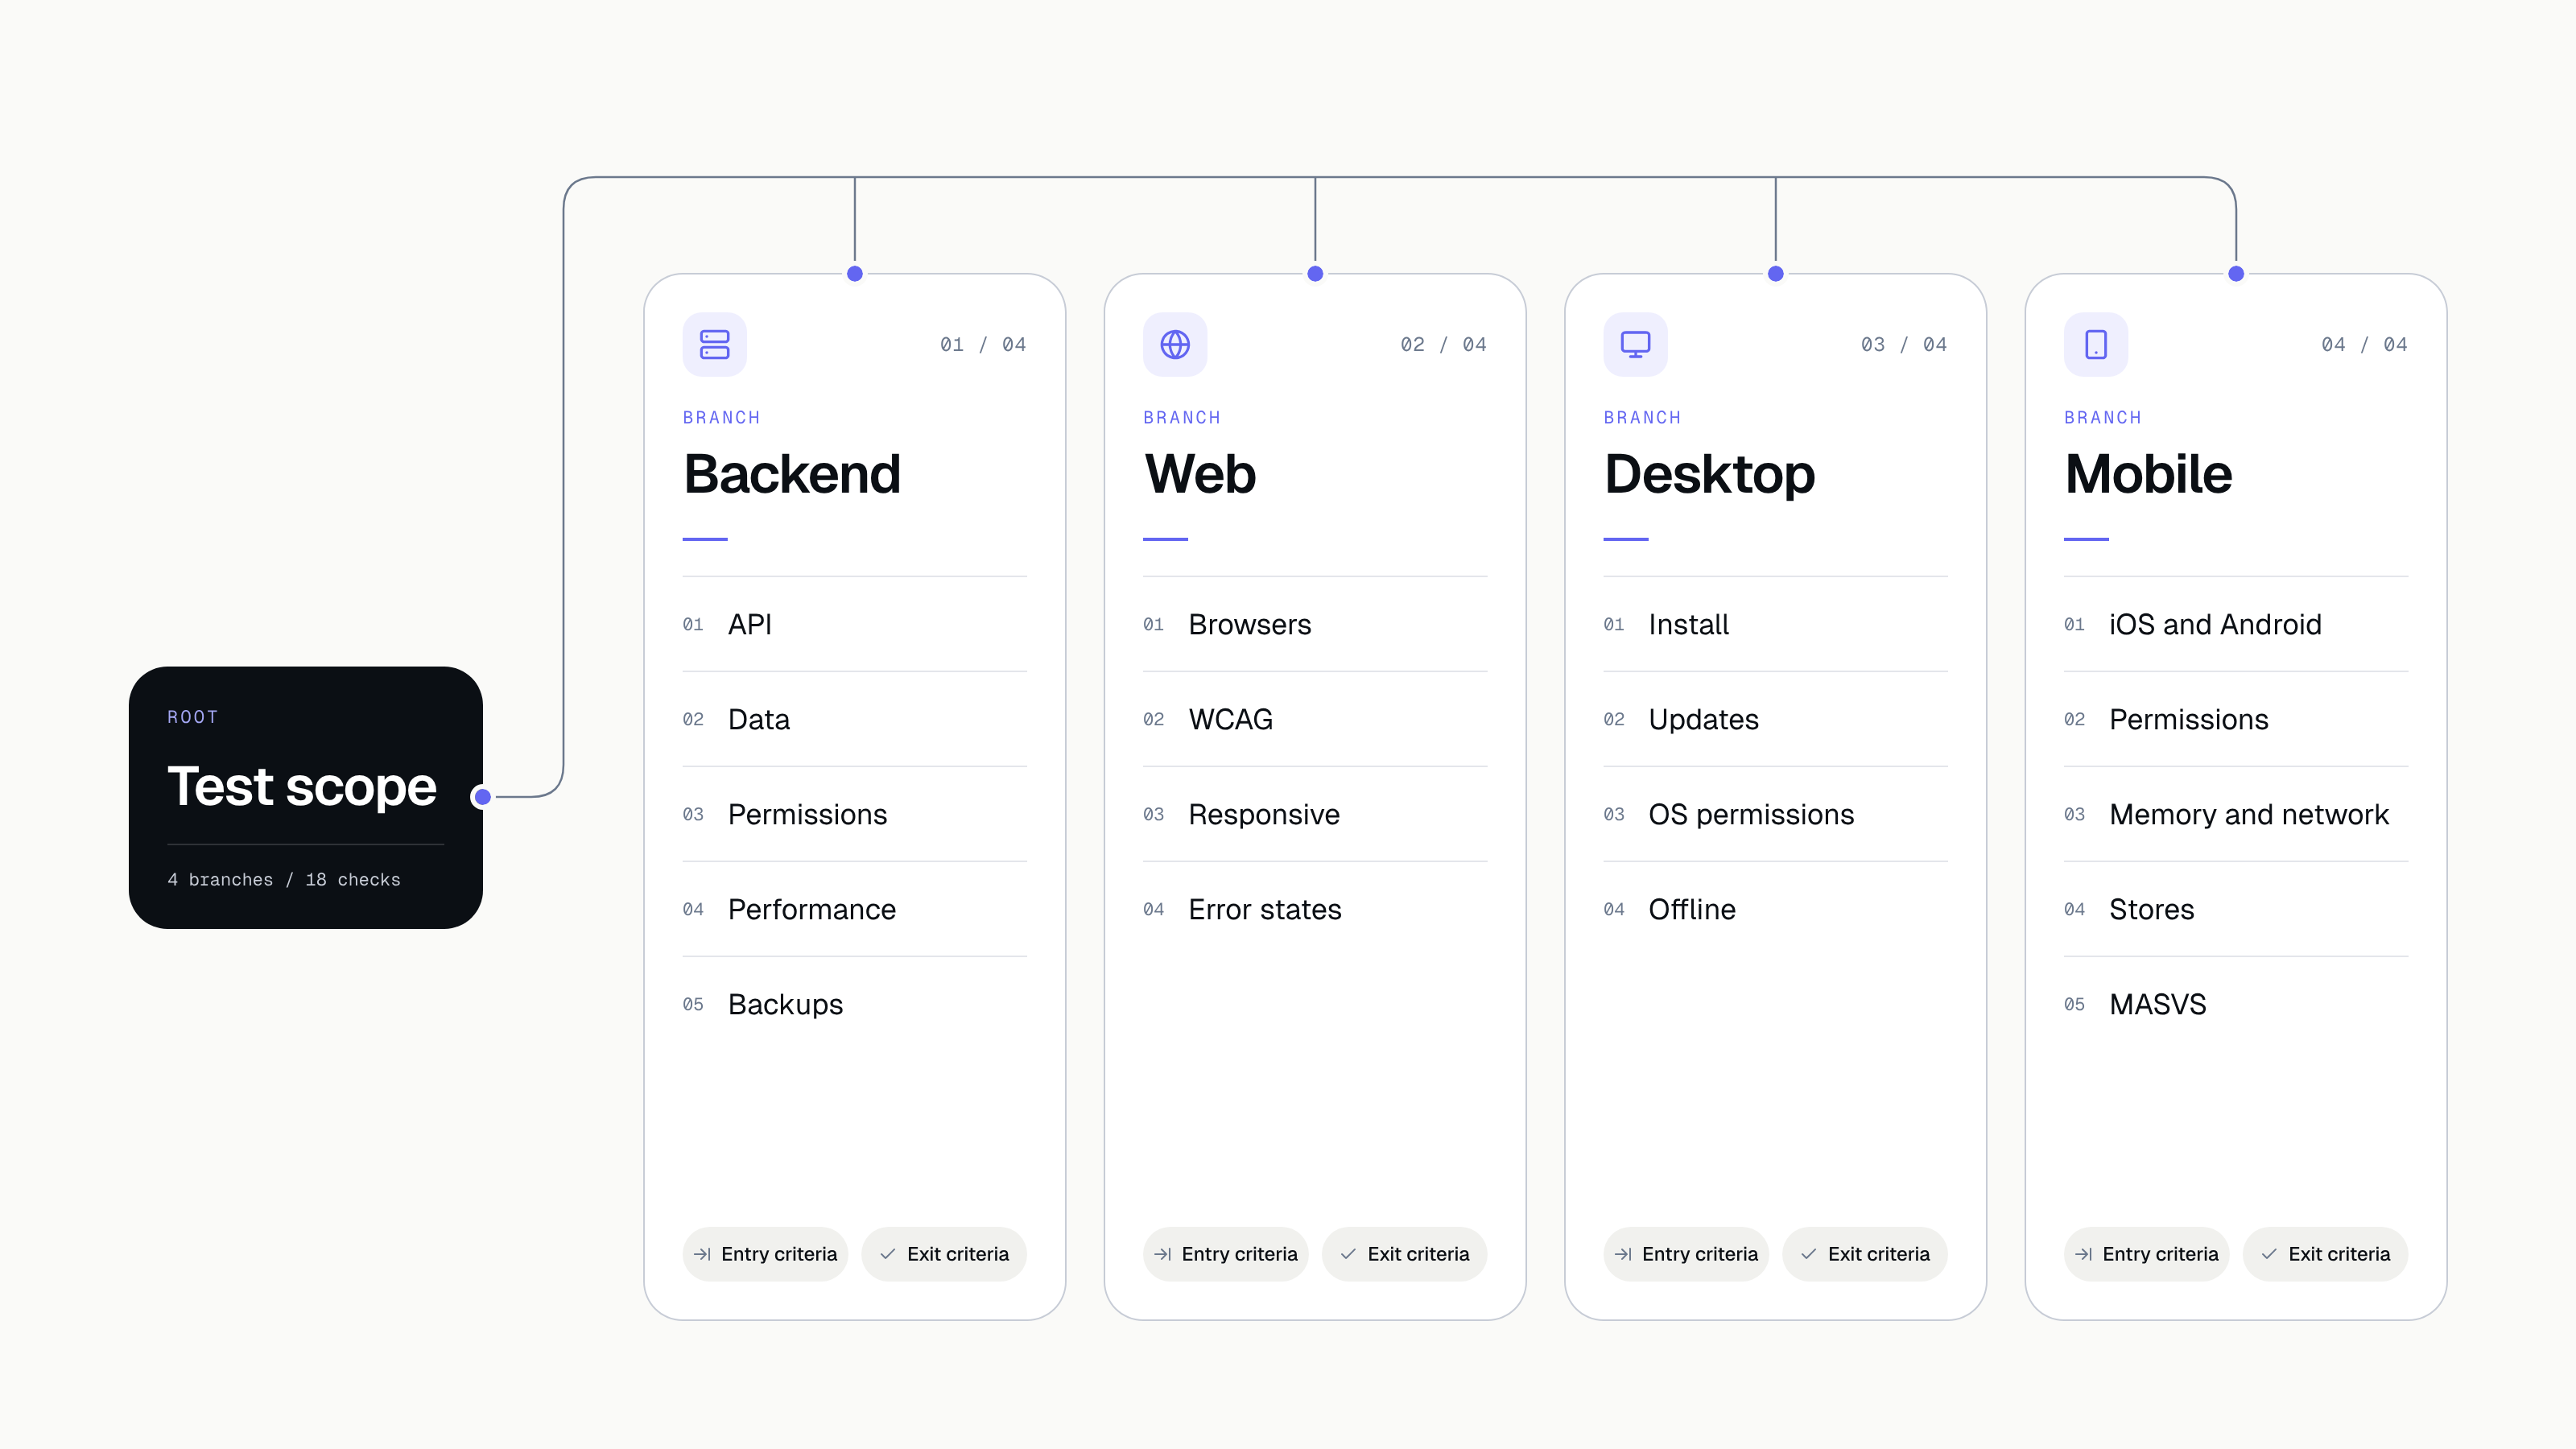
API, dane, uprawnienia, wydajność i kopie zapasowe.
3
Testy frontu
Osobno web, aplikacja okienkowa i aplikacja mobilna, zależnie od tego, co budujesz.
4
Integracja i bezpieczeństwo
Testy według OWASP ASVS poziom 2: automaty, potem ręczna weryfikacja każdego wyniku.
5
Testy akceptacyjne
Ty przechodzisz scenariusze na stagingu. Wynik trafia do protokołu.
6
Raport i retest
Raport ze znaleziskami, poprawki, ponowny test.
7
Decyzja o wdrożeniu
Zasada: produkt nie wychodzi z otwartym znaleziskiem krytycznym. Decyzję podejmujesz Ty.
Graf zależności: co musi istnieć, żeby zacząć
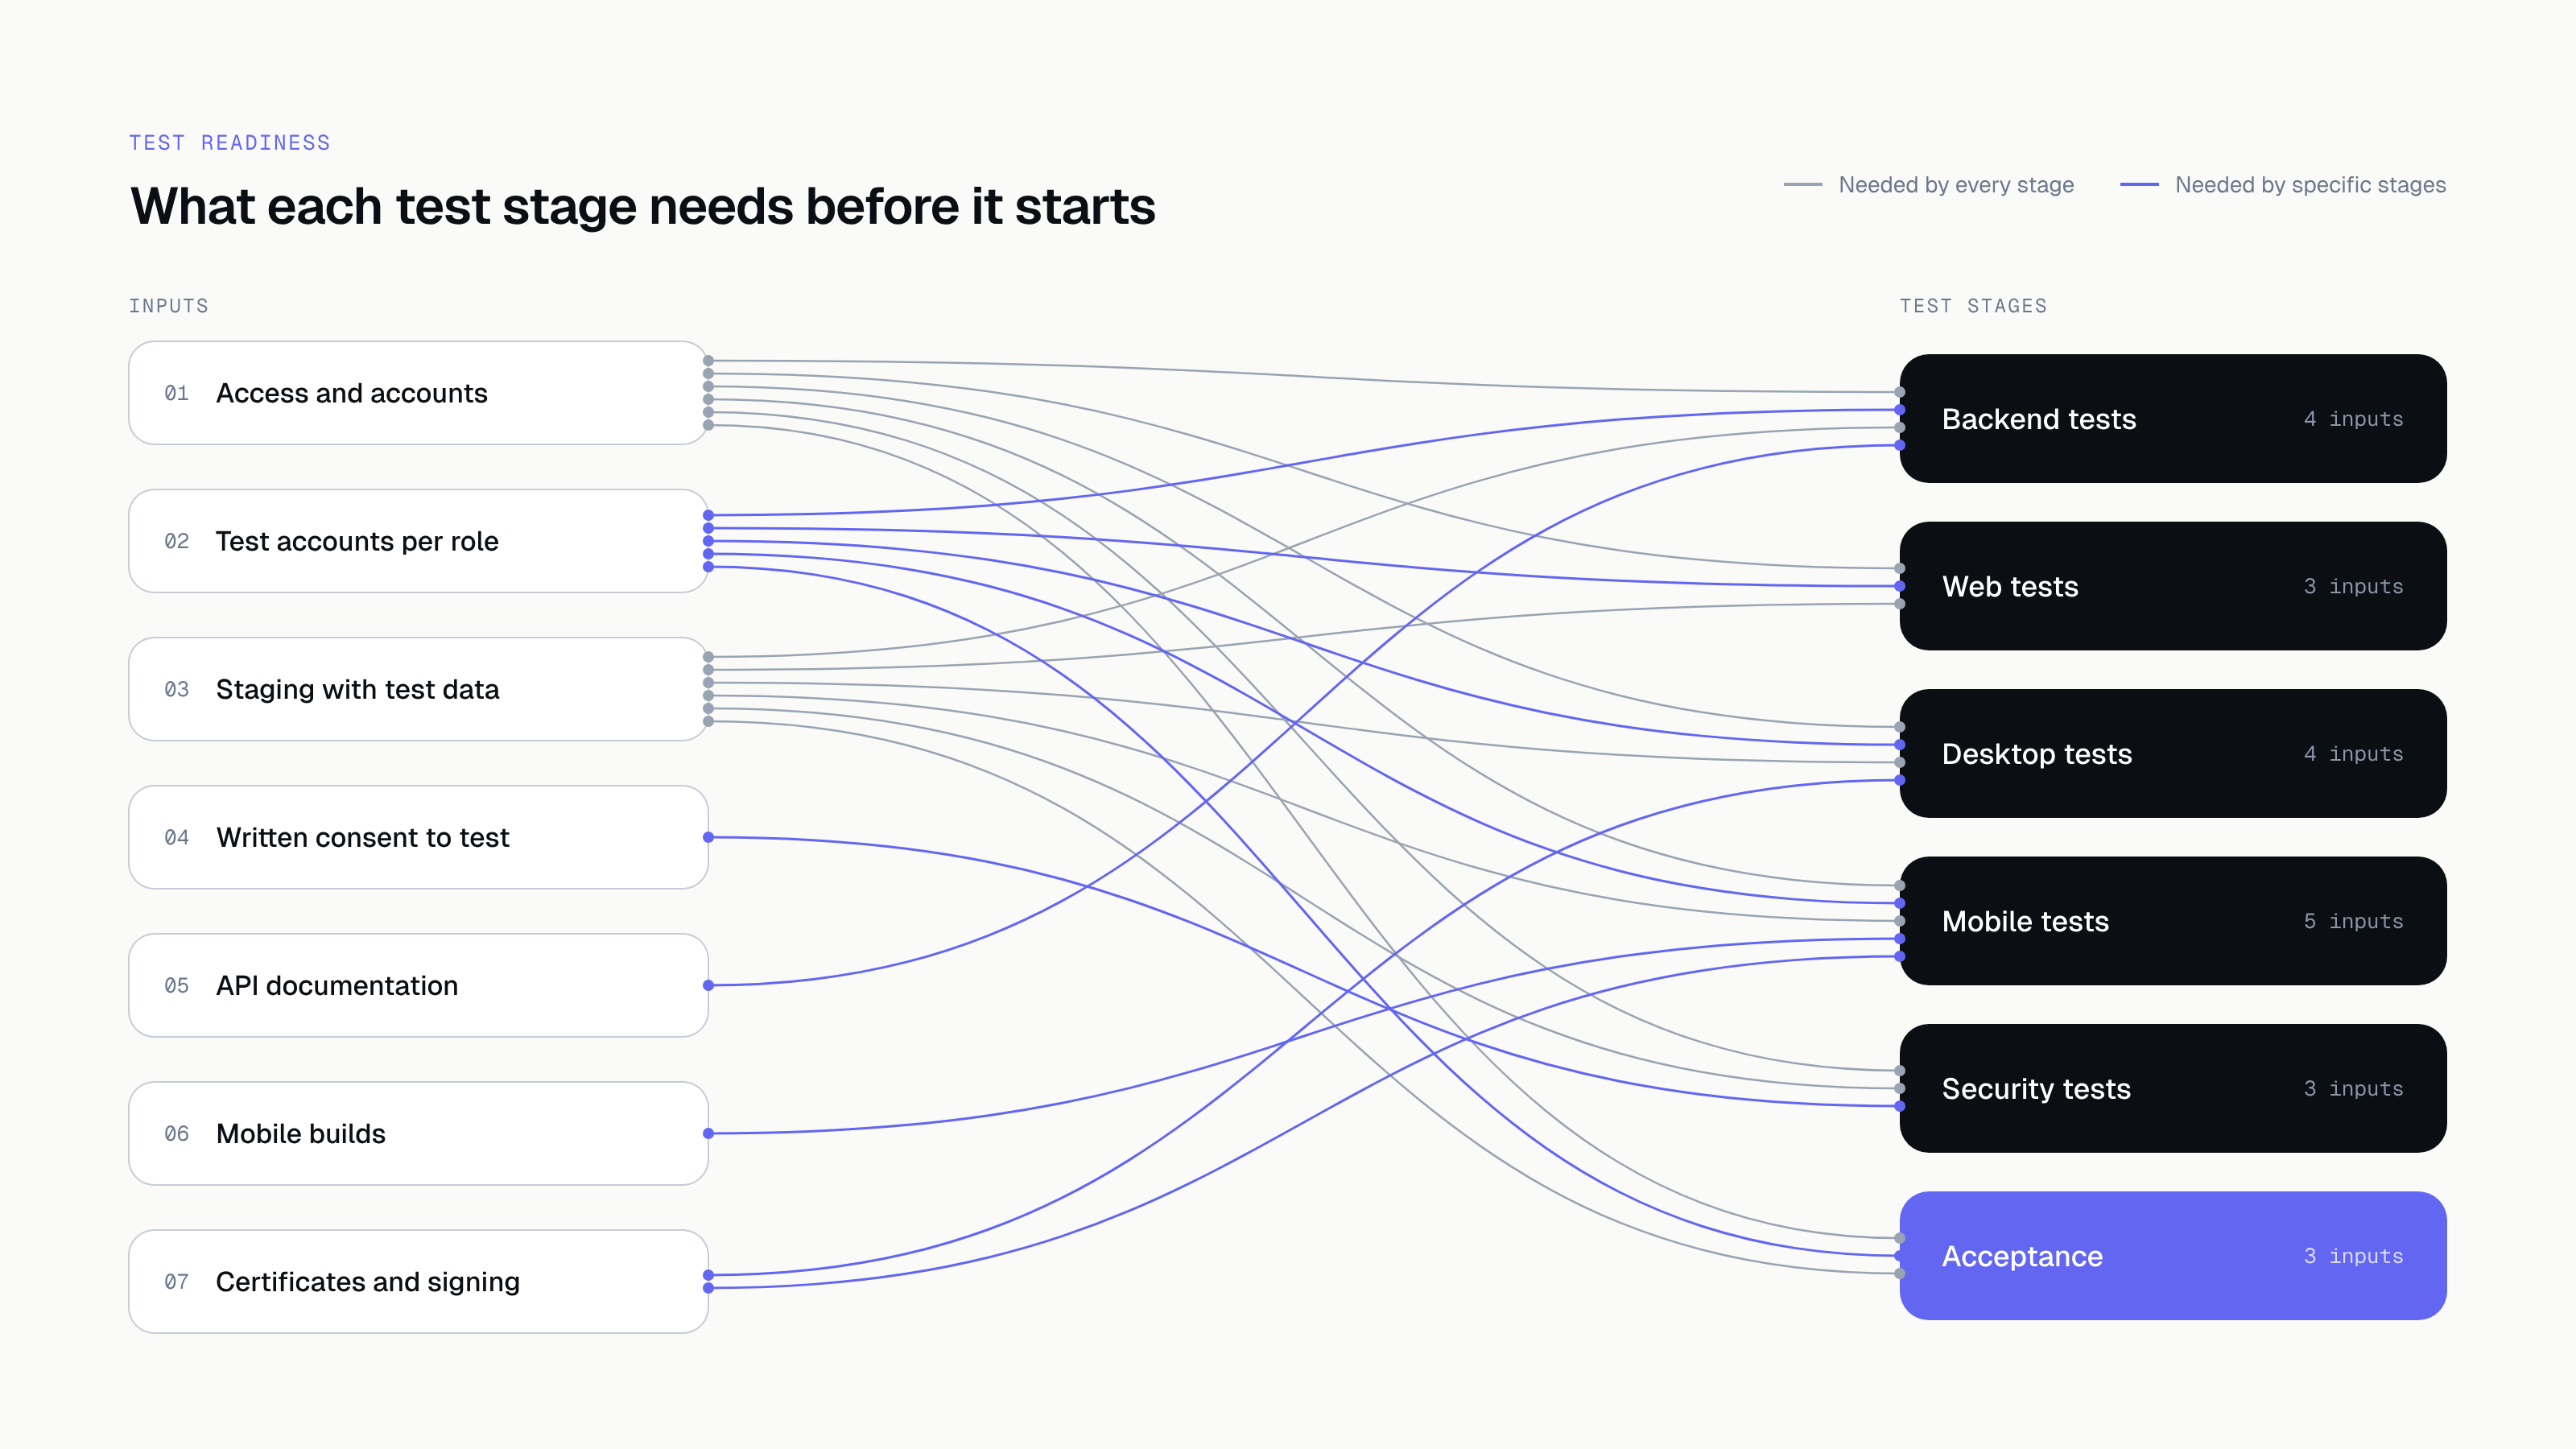
Każdy etap ma wejście. Jeśli brakuje któregoś elementu, etap czeka. Sprawdź kolumnę „Właściciel”: tyle spraw leży po Twojej stronie.
Które wejście odblokowuje który etap.
Wymaganie
Blokuje etapy
Właściciel
DostępyRepozytorium, panel hostingu, panele administracyjne, konta w sklepach z aplikacjami.
Wszystkie etapy
Klient
Konta testowePo jednym koncie na każdą rolę użytkownika, z danymi, które wolno widzieć.
Testy backendu, Testy frontu, Testy akceptacyjne
Klient
Staging z danymi testowymiŚrodowisko oddzielone od produkcji. Nigdy produkcja z danymi klientów.
Wszystkie etapy
Klient
Zgoda na testyPisemna zgoda z oknem czasowym, zakresem i kontaktem awaryjnym.
Integracja i bezpieczeństwo
Wspólnie
Dokumentacja APISpecyfikacja OpenAPI lub opis endpointów z przykładami zapytań.
Testy backendu
Klient
Buildy mobilnePliki do instalacji na iOS i Androidzie, najlepiej przez TestFlight i kanał testowy.
Testy frontu
Klient
Certyfikaty i podpisyCertyfikaty podpisu aplikacji, profile provisioning, klucze podpisu.
Testy frontu
Klient
Gałęzie szczegółowe
Dla każdej gałęzi określamy zakres, narzędzia oraz kryteria wejścia i wyjścia. Wchodzimy w gałąź dopiero po spełnieniu kryteriów wejścia.
Stany błędów: brak sieci, pusta lista, wygasła sesja
Narzędzia
Playwright
axe
Lighthouse
Czytnik ekranu i nawigacja klawiaturą
Kryteria wejścia
Backend po testach
Staging z aktualnym buildem
Lista kluczowych ścieżek użytkownika
Kryteria wyjścia
Kluczowe ścieżki przechodzą w każdej przeglądarce z zakresu
Brak błędów dostępności poziomu krytycznego
Stany błędów mają czytelny komunikat
Aplikacja okienkowa (desktop)
Zakres
Instalacja i odinstalowanie
Aktualizacje: automatyczne i ręczne
Uprawnienia systemowe: pliki, sieć, powiadomienia
Praca offline i powrót do online
Narzędzia
Maszyny wirtualne z Windows i macOS
Narzędzia systemowe do podglądu plików i ruchu sieciowego
[NEED: stos aplikacji desktop, np. Electron, Tauri lub natywna]
Kryteria wejścia
Instalator podpisany certyfikatem
Dostęp do kanału aktualizacji
Lista obsługiwanych wersji systemów
Kryteria wyjścia
Instalacja i aktualizacja działają na każdej obsługiwanej wersji
Aplikacja prosi tylko o potrzebne uprawnienia
Praca offline nie gubi danych
Aplikacja mobilna
Zakres
iOS i Android na prawdziwych urządzeniach
Uprawnienia: aparat, lokalizacja, powiadomienia
Pamięć, bateria i słaba sieć
Wymogi sklepów App Store i Google Play
Bezpieczeństwo według OWASP MASVS
Narzędzia
TestFlight i wewnętrzny kanał testowy Google Play
Xcode i Android Studio
OWASP MASTG
MobSF
Kryteria wejścia
Build testowy na obu platformach
Konta w sklepach i certyfikaty
Backend po testach
Kryteria wyjścia
Kluczowe ścieżki działają na urządzeniach z zakresu
Dane wrażliwe są w keychain lub keystore
Wymogi sklepów sprawdzone przed zgłoszeniem
Role: kto za co odpowiada
Matryca RACI dla każdego etapu. Dostarcza ten, kto przygotowuje wejście. Decyduje ten, kto odpowiada za wynik. Testuje ten, kto wykonuje testy. Podpisuje ten, kto potwierdza zakończenie etapu.
Podział ról w siedmiu etapach.
Etap
Dostarcza
Decyduje
Testuje
Podpisuje
Przygotowanie
Klient
Wspólnie
Hindbrain
Klient
Testy backendu
Klient
Hindbrain
Hindbrain
Hindbrain
Testy frontu
Klient
Hindbrain
Hindbrain
Hindbrain
Integracja i bezpieczeństwo
Klient
Hindbrain
Hindbrain
Hindbrain
Testy akceptacyjne
Wspólnie
Klient
Klient
Klient
Raport i retest
Hindbrain
Klient
Hindbrain
Wspólnie
Decyzja o wdrożeniu
Hindbrain
Klient
Wspólnie
Klient
Checklista interaktywna
Odhaczaj punkty w trakcie projektu. Stan zapisuje się tylko w tej przeglądarce. Każdy punkt ma właściciela: Klient, Hindbrain albo Wspólnie. Pełną listę wydrukujesz jako osobny dokument.
 hindbrain